Связи доказывает код, а не нейросеть
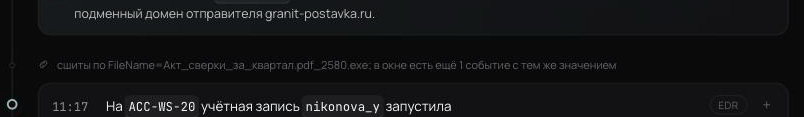
По редкости совпадения в истории компании. «Тот же хост» не значит ничего, «та же сессия входа» значит почти всё. На каждой связи написано, каким полем сшиты шаги и сколько альтернатив отсечено.
Трейс собирает события из SIEM, EDR и NAD на один экран, на каждой связи пишет, чем она доказана, и отвечает на вопросы аналитика по данным, а не по памяти.
Работает в закрытом контуре ·модель с открытыми весами ·формат событий MaxPatrol SIEM 8.5
Он не видит, на чём держится связь между шагами атаки. Чтобы проверить руками, нужно прыгать между консолями. На десяти тысячах узлов «тот же хост» связывает всё со всем, и получается ком из сработок.
«Детекция уже почти решена. Следующая большая битва развернётся в сокращении времени, которое опытный аналитик тратит на расследование»
Роман Родякин, директор по продуктам Positive TechnologiesТрейс бьётся ровно здесь: разбор за две минуты, которому аналитик может верить, потому что видит, чем доказана каждая связь.
По редкости совпадения в истории компании. «Тот же хост» не значит ничего, «та же сессия входа» значит почти всё. На каждой связи написано, каким полем сшиты шаги и сколько альтернатив отсечено.
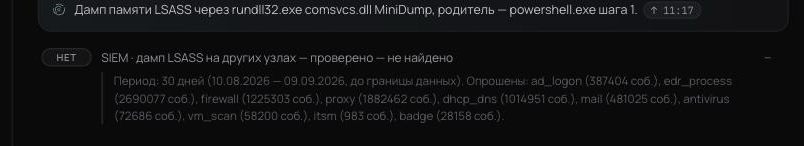
Каждая проверка показывает охват: сколько узлов ответили, кто молчал. Если молчали многие, вердикт не выше «подозрительно, перепроверьте».
Слабые связи помечены, отвергнутые версии перечислены, а если данные не разводят две версии, обе показаны с разными действиями.
28 инструментов: история входов, наряды ITSM, репутация адреса, охват агентов. Модель решает, что спросить, ответ считает код.
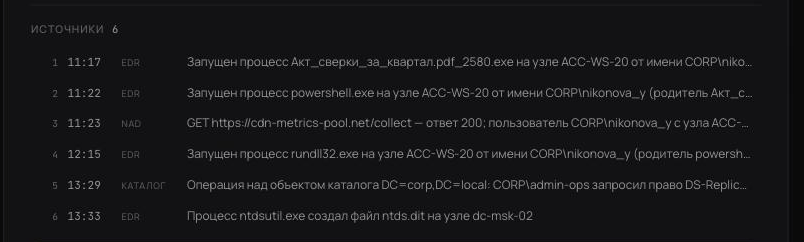
Ответ ведёт на событие, шаг или проверку разбора. 12 ответов из 12 с якорем, ни одной сущности, которой нет в данных.
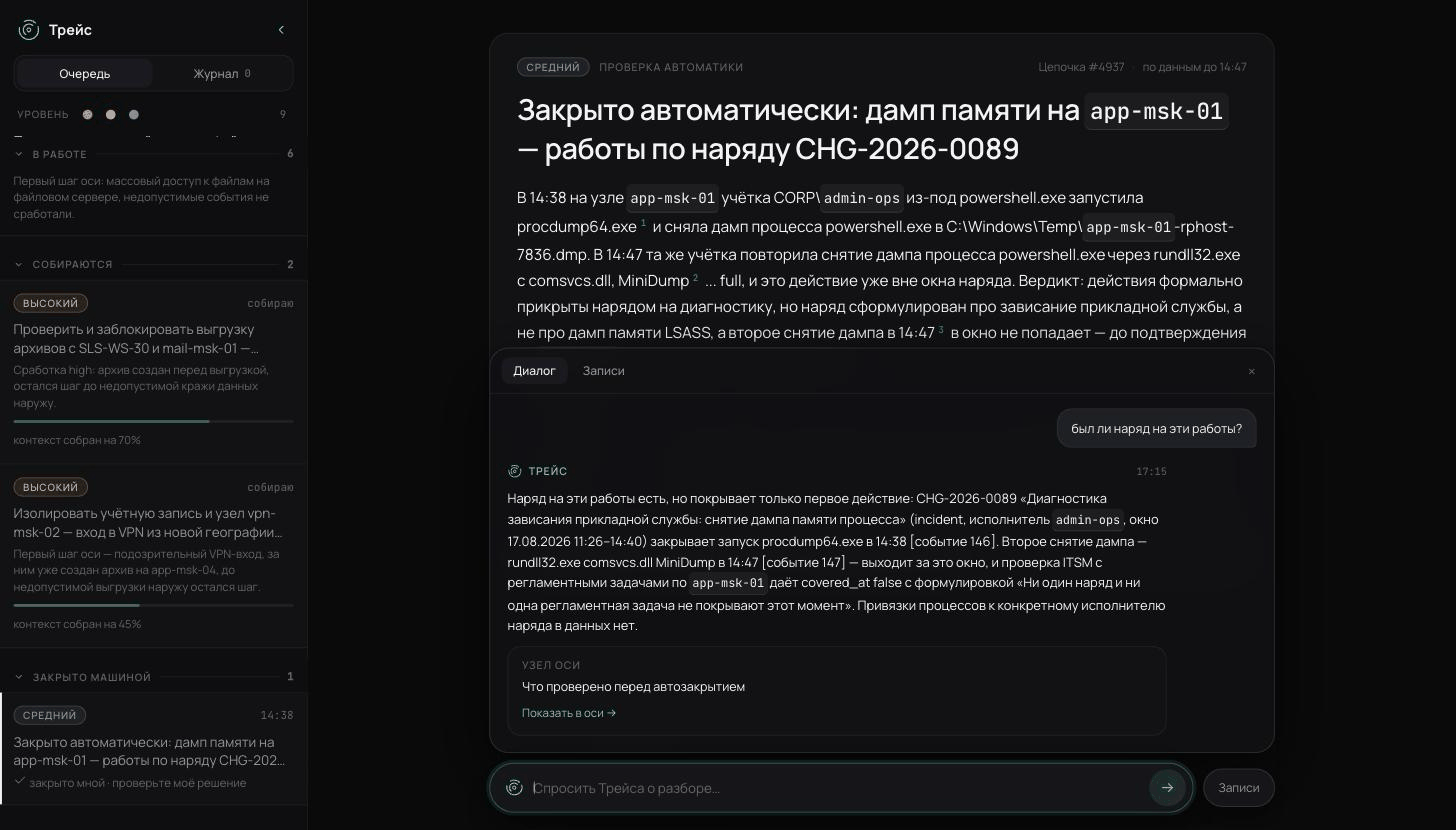
На вопрос «был ли наряд?» нашёл наряд и заметил, что второй дамп снят через девять минут после закрытия окна работ.
Половина конвейера работает без нейросети, и именно она даёт гарантии: модель не может написать результат проверки, номер события или уровень инцидента.
кликов на разбор*
Даже когда аналитик перепроверяет слабые звенья руками. Без перепроверки −91 %.
переключений между окнами
Между SIEM, EDR и NAD. Всё на одном экране.
на один разбор
3 ₽ машинного времени вместо 30–90 минут аналитика.
связей между шагами атаки восстановлено
Каждая связь сверена с эталоном полигона. Одна лишняя из пятнадцати — легитимный двойник, помечена как слабая.
* Расчётная модель на цифровом двойнике компании (8 млн событий, 30 дней); замер на людях — первый пункт пилота.
Наверху — разбор целиком. Здесь три места, на которых держится доверие к вердикту, крупным планом.


Для аналитика второй линии, который разбирает поток сработок. Читает корреляции и события SIEM по API, ничего не пишет в продуктив, действие подтверждает человек. В закрытый контур ставится на своё железо.
Нужны: телеметрия одного SOC за 30 дней, один аналитик на две недели, кейсы для сравнения. Дальше — замер на реальных разборах и калибровка.